Varnost na internetu 

Uporabniki vtičnika Broken Link Checker preverite različico

Vtičnik Broken Link Checker 2.4.9 lahko zaradi napake pri nadgradnji podatkovne baze povzroči kopičenje zaklenjenih MySQL poizvedb. WordPress stran lahko zato postane zelo počasna ali popolnoma nedostopna. Če uporabljate ta vtičnik, ga čim prej posodobite na različico 2.4.10 ali novejšo. Če posodobitev še ni na voljo, ga začasno deaktivirajte. Pred posegom je priporočljivo izdelati varnostno kopijo spletne strani in podatkovne baze. Če je stran že počasna ali nedostopna, je smiselno vtičnik začasno onemogočiti ter preveriti aktivne MySQL procese in morebitne zaklenjene poizvedbe.

Read More
AI agresivni pajki Splošno Varnost na internetu 

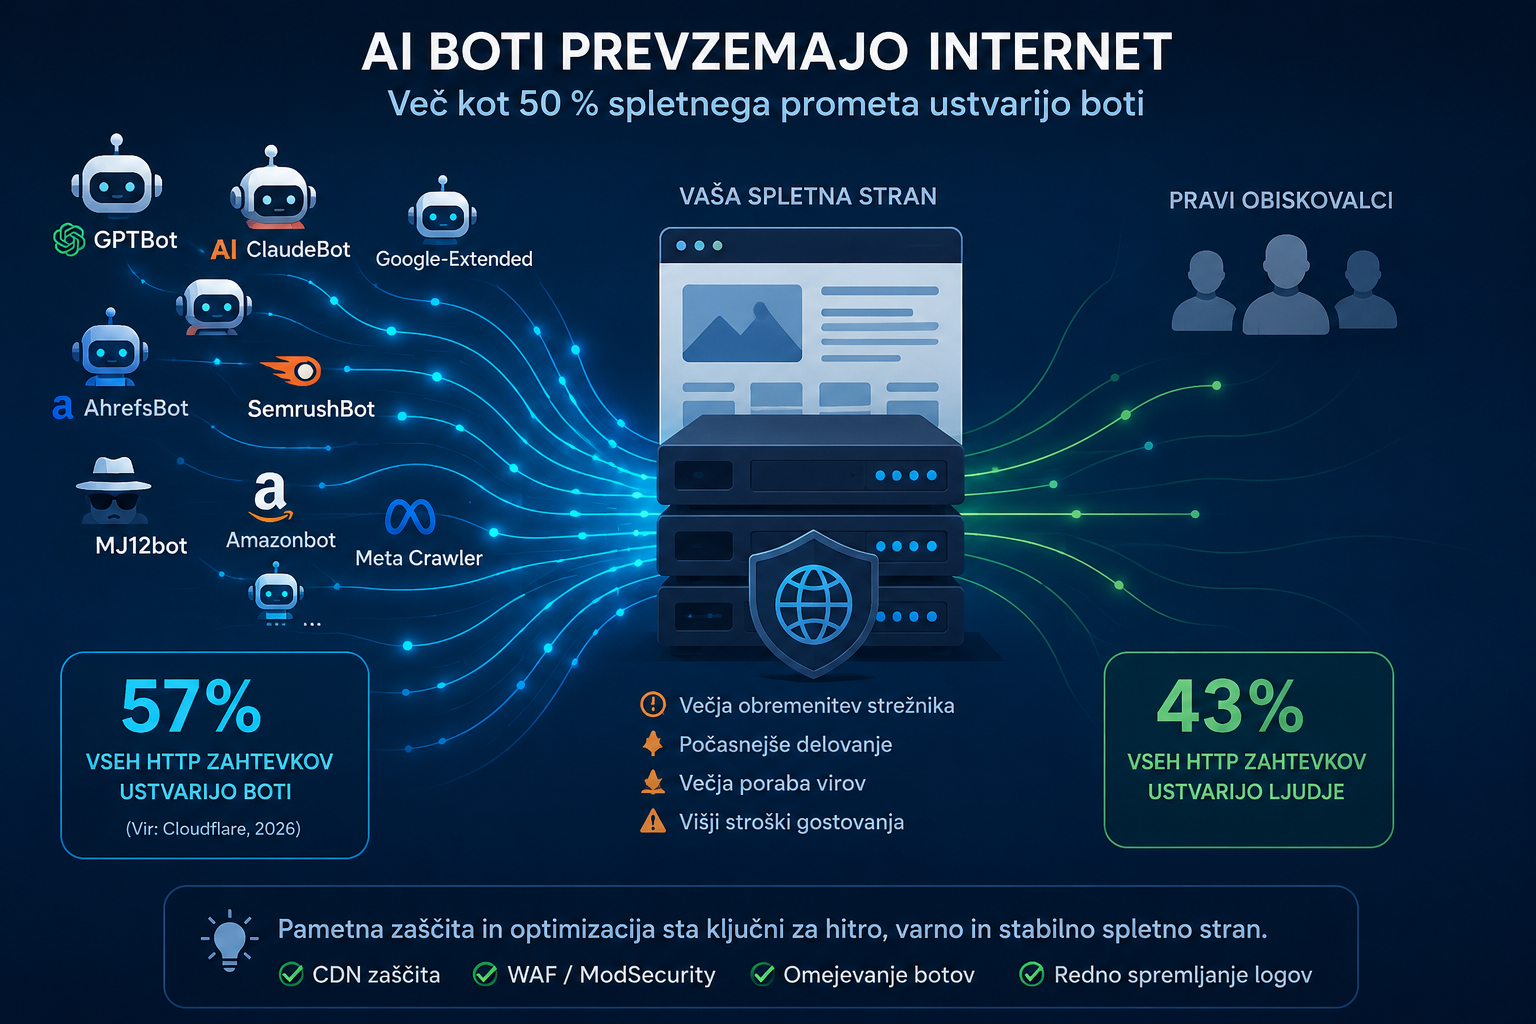
AI boti so prevzeli internet – zakaj je vaša spletna stran počasnejša kot pred nekaj leti?

Pred nekaj leti je večino obiskovalcev spletnih strani predstavljal človek. Danes pa vse več prometa ustvarjajo različni avtomatizirani sistemi in umetna inteligenca. AI boti obiskujejo spletne strani zaradi: V praksi to pomeni, da lahko spletno stran v enem dnevu obišče več deset različnih botov, ki ustvarijo bistveno več zahtevkov kot dejanski obiskovalci. Kakšne težave to povzroča? V določenih primerih lahko AI boti predstavljajo tudi več kot polovico celotnega prometa na spletni strani. Kaj lahko naredi lastnik spletne strani? Zaščita pred neželenimi crawlerji je danes pri številnih spletnih straneh postala skoraj…

Read More
Varnost na internetu 

Zakaj je dvostopenjska avtentikacija (2FA) pametna izbira za varnost vaših računov?

Dvostopenjska avtentikacija (2FA) je eden najučinkovitejših načinov za zaščito spletnih računov pred nepooblaščenim dostopom. Poleg gesla zahteva še drugi način potrditve prijave, na primer enkratno kodo iz aplikacije na telefonu. Zakaj samo geslo ni več dovolj? Tudi močno geslo lahko uporabnik nehote razkrije, ponovno uporabi na več straneh ali pa ga napadalec pridobi pri vdoru v drugo storitev. Če je na računu vključena 2FA, samo ukradeno geslo praviloma ni dovolj za prijavo. Kako 2FA deluje? Najpogostejša rešitev uporablja aplikacijo za ustvarjanje časovno omejenih kod, na primer Google Authenticator, Microsoft Authenticator…

Read More
Varnost na internetu 

Kako ustvariti močna gesla za varnost svojih spletnih računov

Varnost na spletu je postala ena ključnih skrbi uporabnikov, saj je število spletnih napadov in vdorov v račune v zadnjih letih močno naraslo. Eden najbolj preprostih, a učinkovitih načinov za zaščito pred kibernetskimi grožnjami je ustvarjanje močnih gesel. V tem članku bomo razložili, kako ustvariti gesla, ki jih je težko uganiti ali zlomiti, ter kako jih varno upravljati. Zakaj je pomembno imeti močno geslo? Geslo je prva obrambna linija pred kibernetskimi napadi, kot so: Šibka gesla, ki so kratka, preprosta ali uporabljajo pogoste besede, so prvi cilj teh napadov. Močna…

Read More
Varnost na internetu 

Have I Been Pwned? – Preverite, ali so vaši podatki ušli na splet

V današnjem digitalnem svetu, kjer je spletna varnost vse bolj ogrožena, je spletna stran Have I Been Pwned postala eno izmed ključnih orodij za posameznike in podjetja, ki želijo preveriti varnost svojih osebnih in poslovnih podatkov. V tem članku bomo podrobneje predstavili to orodje, kako deluje, zakaj ga uporabljati in kako vam lahko pomaga zaščititi vaše spletne račune. Kaj je Have I Been Pwned? Have I Been Pwned (HIBP) je brezplačna spletna storitev, ki jo je leta 2013 ustvaril Troy Hunt, znani strokovnjak za kibernetsko varnost. Cilj HIBP je uporabnikom…

Read More
Vodor na spletno stran Varnost na internetu 

Kako ravnati po vdoru v spletno stran

Vdor v spletno stran je neprijeten dogodek, vendar je v veliko primerih mogoče spletno mesto uspešno očistiti in ponovno varno vzpostaviti. Najpomembneje je, da ne ukrepate panično in da pred večjimi posegi ohranite dovolj podatkov za ugotavljanje vzroka. 1. Omejite škodo Če spletna stran širi zlonamerno kodo, pošilja neželeno pošto ali preusmerja obiskovalce, jo je smiselno začasno omejiti oziroma prestaviti v vzdrževalni način. Če nimate dovolj znanja, se čim prej obrnite na ponudnika gostovanja ali strokovnjaka za varnost. 2. Naredite kopijo trenutnega stanja Pred brisanjem datotek izdelajte kopijo okuženega stanja,…

Read More
Navodila Varnost na internetu 

PWNKIT Ranljivost!

Raziskovalna skupina Qualys je odkrila ranljivost pomnilnika v pkexec, korenskem programu SUID, ki je privzeto nameščen v vsaki večji distribuciji Linuxa. Ta zlahka izkoriščena ranljivost omogoča vsakemu neprivilegiranemu uporabniku, da pridobi polne korenske (root) pravice na ranljivem gostitelju/strežniku. Polkit (prej PolicyKit) je komponenta za nadzor sistemskih privilegijev v Unix operacijskih sistemih. Omogoča organiziran način, da neprivilegirani procesi komunicirajo s privilegiranimi procesi. Polkit je mogoče uporabiti tudi za izvajanje ukazov s povišanimi privilegiji z ukazom pkexec, ki mu sledi ukaz, ki naj bi se izvedel (z korenskim dovoljenjem). Uspešno izkoriščanje te…

Read More
Varnost na internetu 

Apache Log4j ranljivost

V programski knjižnici Java logging library Log4j je bila nekaj dni nazaj odkrita kritična ranljivost, ki nosi oznako CVE-2021-44228, Ta napadalcem omogoča izvajanje poljubne zlonamerne kode (RCE – Remote Code Execution). Log4j je zelo razširjena programska knjižnica, ki jo uporablja veliko število Java aplikacij. Ranljive so tako strežniške aplikacije kot odjemalci. Posebej opozarjamo, da so lahko ranljive tudi aplikacije, ki niso javno dostopne, vendar pa procesirajo podatke iz javno dostopnih virov (npr. obdelovanje dnevniških zapisov). Podroben opis ranljivosti in priporočljivi ukrepi so objavljeni na spletni strani SI-CERT-a na povezavi https://www.cert.si/si-cert-2021-06/ VIR:…

Read More